Confirmaron una multa al BLP, por una estafa de $2,8 millones
La Cámara de Apelaciones en lo Civil, Comercial, Laboral y de Minería de Santa Rosa confirmó una multa contra el Banco de La Pampa (BLP) po...
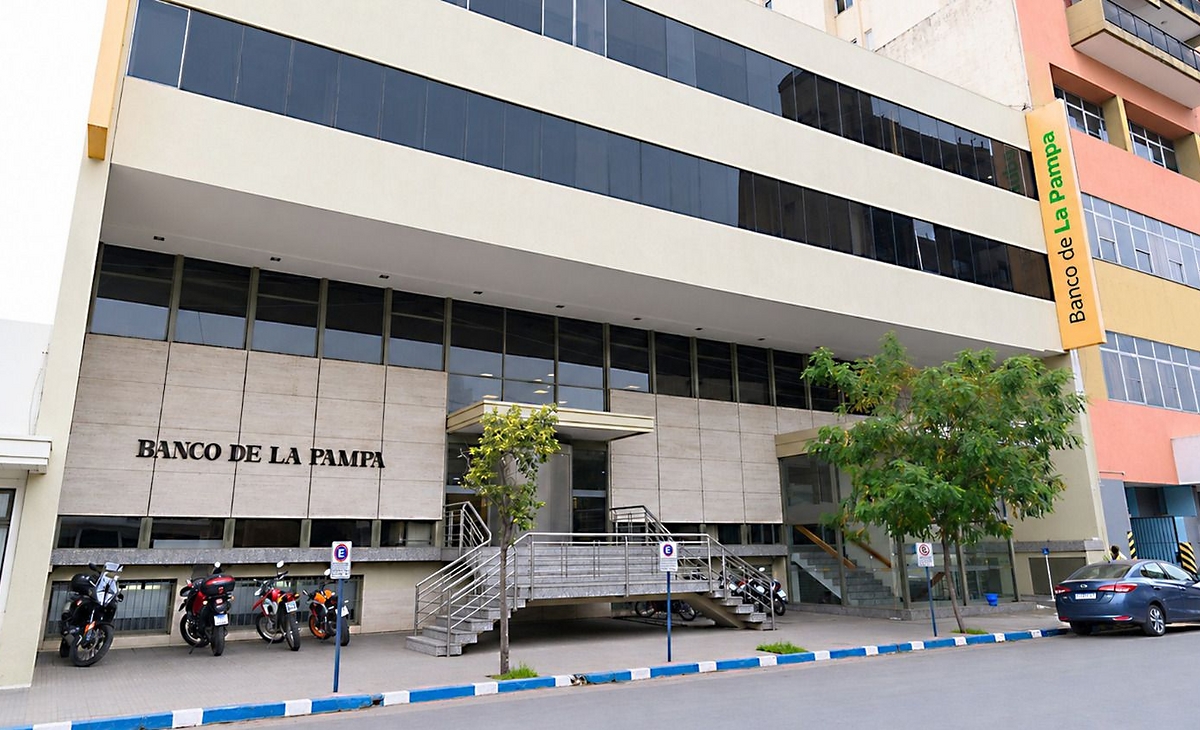
La Cámara de Apelaciones en lo Civil, Comercial, Laboral y de Minería de Santa Rosa confirmó una multa contra el Banco de La Pampa (BLP) por incumplimientos a la Ley de Defensa del Consumidor, en el marco de una estafa bancaria que provocó el vaciamiento de la caja de ahorro de una clienta. La mujer perdió $2.800.000 mediante tres operaciones que se concretaron luego de que delincuentes la engañaran para obtener sus credenciales de acceso.
La sanción había sido aplicada por la Dirección General de Defensa del Consumidor de La Pampa, que consideró que la entidad incumplió sus obligaciones de información, protección y seguridad, además de las disposiciones vinculadas con la modalidad de prestación de servicios. El banco recurrió la resolución administrativa, pero la jueza Carina Ganuza ratificó la medida.
El caso se inició cuando la mujer publicó en Facebook que vendía una computadora. Una supuesta compradora la contactó y le ofreció pagar mediante una transferencia bancaria. Luego, la negociación continuó a través de WhatsApp con la pareja de esa persona, quien la llamó por teléfono y le pidió que se dirigiera a un cajero automático para comprobar si había recibido el dinero.
Al constatar que la transferencia no se había acreditado, intervino una tercera persona, presentada como familiar de la compradora, que le indicó cómo habilitar la operación. El cajero emitió dos comprobantes y, cuando se lo solicitaron, la mujer proporcionó su usuario y el número de token. Después ya no pudo ingresar a su homebanking y, al concurrir al banco, descubrió que habían vaciado su caja de ahorro mediante tres transacciones.
La maniobra se encuadró en el denominado phishing, una técnica de suplantación de identidad utilizada para obtener información confidencial y acceder a cuentas o cometer fraudes.
Argumentos del banco.
En su recurso, el BLP cuestionó la valoración de las pruebas y sostuvo que no se había acreditado una conducta concreta de la entidad que configurara una infracción a la Ley 24.240. También objetó que la resolución administrativa hiciera referencia a la fragilidad o ineficiencia del sistema sin demostrar fallas técnicas, operativas o el incumplimiento de una medida de seguridad específica.
El banco argumentó que las operaciones se habían realizado con las credenciales legítimas de la clienta y que no se había probado una vulneración informática. Además, señaló que la usuaria había generado sus credenciales y entregado voluntariamente su usuario, clave y token a terceros. Desde esa perspectiva, consideró que el sistema había funcionado correctamente y que la sanción le atribuía responsabilidad únicamente por el resultado dañoso.
Sin embargo, Ganuza entendió que la entrega de las claves no liberaba automáticamente a la entidad de sus obligaciones. La jueza sostuvo que, aunque la consumidora hubiera proporcionado el token, su consentimiento estaba viciado por el engaño y eso no eliminaba el deber objetivo de seguridad del banco.
Operaciones inusuales.
Entre los fundamentos para confirmar la multa, la magistrada señaló que las transferencias no fueron notificadas a la usuaria, que los destinatarios eran ajenos a ella y que los montos y movimientos no se correspondían con su operatoria habitual. Pese a esas circunstancias, afirmó, la entidad no detectó ni confirmó las operaciones sospechosas, tampoco las retrotrajo ni ofreció una solución.
La jueza remarcó que el crecimiento de los fraudes informáticos obliga a las entidades bancarias a reforzar sus mecanismos preventivos, especialmente cuando ya conocen la existencia de casos similares. En ese sentido, sostuvo que el deber de seguridad no se limita al cumplimiento de medidas mínimas, sino que comprende la adopción de herramientas razonables para prevenir riesgos previsibles.
Ganuza también advirtió que los sistemas bancarios pueden detectar accesos desde dispositivos o ubicaciones diferentes de los habituales, así como operaciones atípicas realizadas en períodos breves. A modo de ejemplo, mencionó la solicitud de un préstamo seguida de transferencias por sumas importantes, movimientos que deberían activar alertas para verificar si efectivamente fueron autorizados por el cliente y bloquearlos cuando corresponda.
La magistrada recordó que el artículo 40 de la Ley de Defensa del Consumidor establece la responsabilidad del proveedor por los daños derivados del riesgo o vicio de las cosas o de la prestación del servicio, salvo que demuestre que la causa le fue ajena.
En el caso analizado, concluyó que, aunque la víctima hubiera suministrado sus claves como consecuencia de una maniobra fraudulenta, el banco omitió actuar frente a movimientos inusuales que podía detectar. Esa falta de prevención e información, junto con la ausencia de medidas para evitar el daño, justificó la confirmación de la sanción.
Artículos relacionados
Trenel celebró sus 120 años con un homenaje a sus pobladores históricos
Toay prepara la fiesta gaucha por los 40 años de El Indio
Rescataron a una oveja y ahora se cree un perro
Campos de Acha crece y se prepara para el Federal de vóley
Papelón de Milei en España: insultó a una periodista y el Rey no lo quiere recibir
Video: un rayó fulminó a cuatro yeguas de polo en el Jockey Club de San Isidro
Sebastián Scolnik dará una charla sobre DD.HH
Pronostican alerta meteorológica por tormentas fuertes
RIGI: El modelo de Milei pierde con La Pampa
De los bingos escolares a la FIT, "La Buskda" no para de crecer
Chocó en una rotonda y escapó porque no tenía papeles
ATE y UPCN pidieron que no se responsabilice a trabajadores por decisiones de gestión
Te puede interesar
Fuente: La Arena
- #policiales
- #confirmaron
- #una
- #multa
- #blp
- #por
- #estafa
- #millones
- #202610211440
- #la pampa